
Tesouro Nacional expõe 30 mil cadastros e 4 mil chaves Pix; veja como se proteger
Acesso indevido a dados pessoais foi identificado em 4 de novembro, mas divulgado oito dias depois. Entenda o que diz a LGPD sobre a comunicação aos cidadãos e o que ainda falta esclarecer sobre os paranaenses atingidos.
🎧 Ouça esta matéria — narrado por IA
A Secretaria do Tesouro Nacional confirmou que informações pessoais de aproximadamente 30 mil cadastros e 4 mil chaves Pix foram acessadas sem autorização em seus sistemas. O incidente foi identificado em 4 de novembro, mas divulgado publicamente apenas na quinta-feira (12). Segundo o órgão, não houve prejuízo financeiro nem comprometimento dos sistemas essenciais. Apesar disso, os dados expostos podem ser utilizados por criminosos para aplicar golpes. Entre as informações acessadas estão: nomes completos, números de CPF, endereços de e-mail, chaves Pix e dados relacionados a pagamentos realizados pelo governo federal.
O Tesouro informou que reforçou a segurança dos sistemas e iniciou uma investigação para identificar a origem e a extensão do problema. A instituição também comunicou o incidente à Agência Nacional de Proteção de Dados (ANPD), responsável por fiscalizar o cumprimento da Lei Geral de Proteção de Dados Pessoais (LGPD). Entretanto, ainda não foi divulgado quantas pessoas foram efetivamente atingidas, se todos os titulares já receberam avisos individuais e quantos moradores do Paraná tiveram suas informações expostas.
Quais dados foram acessados?
O incidente atingiu duas bases utilizadas pelo Tesouro Nacional. A primeira pertence ao portal e-Serviços, plataforma utilizada por pessoas e instituições para solicitar e acompanhar serviços prestados pelo órgão. Nessa base, aproximadamente 30 mil cadastros tiveram nomes, CPFs e endereços de e-mail acessados indevidamente. A segunda base é utilizada para consultas internas e reunia cerca de 4 mil chaves Pix de beneficiários de pagamentos do governo federal. Além das chaves, foram expostas informações relacionadas aos pagamentos realizados.
É importante esclarecer que os números não significam necessariamente que 34 mil pessoas diferentes foram afetadas. Uma mesma pessoa pode ter informações registradas nas duas bases, e os dados divulgados não permitem identificar eventuais repetições. Até agora, o Tesouro não informou publicamente se os dados foram copiados, transferidos para outros servidores ou compartilhados com terceiros. O que está confirmado é que houve acesso não autorizado às informações.
Ter a chave Pix exposta significa que o dinheiro está em risco?
Não necessariamente. Uma chave Pix, isoladamente, não permite que outra pessoa retire dinheiro de uma conta bancária. Para realizar uma transferência, normalmente são necessários procedimentos de autenticação exigidos pela instituição financeira, como senha, biometria ou outras formas de confirmação. O principal risco está na utilização das informações vazadas para tornar golpes mais convincentes.
Imagine, por exemplo, que um criminoso tenha acesso ao nome, CPF, e-mail e a informações sobre um pagamento recebido por determinada pessoa. Com esses dados, ele pode enviar uma mensagem fingindo ser funcionário do governo ou de um banco, mencionar informações verdadeiras e solicitar uma suposta confirmação cadastral. A mensagem pode parecer legítima justamente porque contém dados que o destinatário reconhece. Por isso, o Tesouro recomenda atenção redobrada a contatos que solicitem informações pessoais, senhas ou pagamentos. Não há, até o momento, confirmação pública de prejuízos financeiros diretamente relacionados ao incidente.
Por que o vazamento foi divulgado oito dias depois?
Um dos pontos que ainda precisam ser esclarecidos é o intervalo entre a identificação do problema e sua comunicação pública. O Tesouro Nacional informou que detectou o acesso indevido em 4 de novembro. A divulgação ocorreu em 12 de novembro, oito dias corridos depois. Segundo a instituição, esse intervalo foi necessário para confirmar o incidente, realizar investigações internas, envolver diferentes áreas técnicas e implementar medidas para impedir novos acessos.
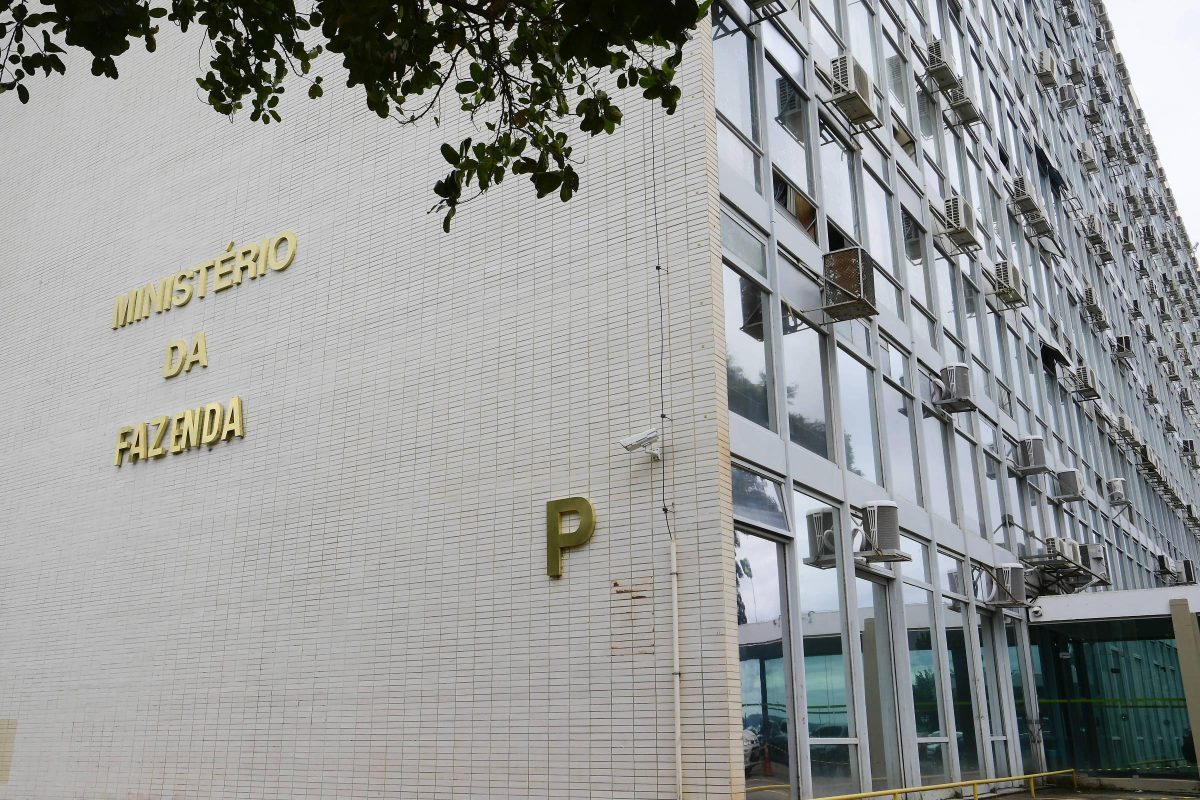
A explicação consta do comunicado oficial publicado pelo Ministério da Fazenda nesta sexta-feira (13). A demora, entretanto, levanta uma questão importante: quando uma instituição descobre que informações pessoais foram comprometidas, quanto tempo ela tem para avisar as autoridades e as pessoas afetadas? A resposta está na Lei Geral de Proteção de Dados Pessoais.
O que a LGPD determina sobre a comunicação de vazamentos?
A LGPD estabelece que incidentes de segurança capazes de provocar risco ou dano relevante aos titulares dos dados devem ser comunicados à ANPD e às pessoas afetadas. A Resolução nº 15/2024 da ANPD regulamenta essa obrigação e estabelece, como regra, o prazo de três dias úteis para a comunicação. Esse prazo não começa necessariamente no momento em que ocorre uma invasão. A contagem tem início quando a instituição responsável pelo tratamento das informações toma conhecimento de que o incidente afetou dados pessoais.
Essa diferença é importante. Uma organização pode identificar uma atividade suspeita e precisar de uma investigação inicial para confirmar se houve acesso indevido a informações pessoais. A data dessa confirmação é relevante para avaliar o cumprimento do prazo. No caso do Tesouro Nacional, a instituição informou ter identificado o acesso não autorizado em 4 de novembro, mas não apresentou publicamente uma cronologia detalhada que esclareça quando foi confirmado o comprometimento dos dados e quando a ANPD recebeu a notificação. Por isso, não é possível concluir, apenas com o intervalo de oito dias até a divulgação pública, que houve descumprimento da LGPD.
A avaliação depende das circunstâncias do incidente, das datas efetivas de conhecimento e comunicação e dos documentos encaminhados à autoridade responsável. A legislação também permite que determinadas informações sejam complementadas posteriormente. Quando a instituição ainda não dispõe de todos os detalhes, pode apresentar uma comunicação preliminar à ANPD e complementá-la, de maneira fundamentada, no prazo regulamentar de 20 dias úteis. Isso significa que uma investigação técnica não precisa necessariamente estar concluída para que a autoridade seja informada.
O Tesouro também precisa avisar diretamente as pessoas afetadas?
A comunicação à ANPD e a comunicação aos cidadãos são obrigações distintas. De acordo com o regulamento, nos incidentes sujeitos à notificação, não basta informar o órgão fiscalizador. As pessoas que tiveram seus dados comprometidos também devem receber informações sobre o ocorrido. A regra determina que essa comunicação seja feita de maneira clara, acessível e, sempre que possível, individualizada. Na prática, isso significa que uma instituição que possui meios para identificar e contatar as pessoas atingidas deve utilizar canais como e-mail, telefone, mensagens eletrônicas ou correspondências para informá-las.
O aviso deve explicar quais categorias de dados foram comprometidas, quais são os possíveis riscos, que providências foram adotadas para reduzir os danos e onde o cidadão pode buscar esclarecimentos. Quando não for possível identificar os titulares ou realizar a comunicação individual, o regulamento permite a divulgação por canais públicos, como sites oficiais e outros meios de comunicação. Nessa situação, o aviso deve ter ampla visibilidade e permanecer acessível por pelo menos três meses.
O que ainda não está esclarecido é como essa obrigação foi cumprida no caso do Tesouro Nacional. O comunicado oficial informa que houve notificação à ANPD e divulgação pública do incidente, mas não detalha se os usuários do portal e-Serviços e os beneficiários das chaves Pix receberam mensagens individuais. Também não apresenta o número de pessoas efetivamente notificadas, as datas dos eventuais avisos ou os meios utilizados. Essas informações são importantes porque permitem verificar se os cidadãos tiveram condições de adotar medidas preventivas assim que souberam da exposição. A ausência desses detalhes na nota pública, contudo, não significa necessariamente que as notificações individuais deixaram de ocorrer. É preciso obter esclarecimentos junto ao Tesouro e à ANPD.
Quantos paranaenses tiveram seus dados expostos?
Outra informação ainda não divulgada é a distribuição geográfica das pessoas atingidas. O Tesouro Nacional não informou quantos dos cadastros comprometidos pertencem a moradores do Paraná nem se há paranaenses entre os beneficiários cujas chaves Pix foram acessadas. Como os sistemas envolvidos atendem usuários e beneficiários de pagamentos do governo federal, o incidente pode envolver pessoas de diferentes estados brasileiros.
Como saber se meus dados foram comprometidos?
Até a publicação das informações oficiais consultadas, o Tesouro Nacional não havia divulgado uma ferramenta pública específica para que o cidadão consultasse se seu CPF ou sua chave Pix estava entre os registros atingidos. Quem utiliza os serviços do órgão ou recebe pagamentos do governo federal pode solicitar esclarecimentos diretamente ao Ministério da Fazenda. O canal indicado pelo Tesouro é a plataforma Fala.BR, disponível em https://falabr.cgu.gov.br.
Ao acessar o sistema, o cidadão pode encaminhar uma solicitação ao Ministério da Fazenda, pedindo informações sobre eventual comprometimento de seus dados pessoais e sobre as medidas adotadas para protegê-los. O pedido pode ser feito de maneira simples, informando que deseja saber se seus dados foram afetados pelo incidente de segurança comunicado em novembro de 2026. Não é necessário fornecer senhas bancárias, códigos de autenticação ou outros dados sigilosos para fazer a solicitação. O cidadão deve utilizar apenas as informações exigidas pelo canal oficial. A LGPD também garante direitos relacionados ao acesso às informações pessoais e à transparência sobre seu tratamento.
O que fazer para evitar golpes após o vazamento?
Embora o Tesouro afirme que não houve impacto financeiro, a exposição de dados pessoais exige alguns cuidados.
- 1. Desconfie de mensagens que mencionem seu CPF ou pagamentos do governo. O fato de alguém conhecer informações verdadeiras sobre você não significa que o contato seja legítimo.
- 2. Não informe senhas ou códigos recebidos por SMS ou aplicativos. Instituições financeiras e órgãos públicos não devem solicitar esse tipo de informação por contatos inesperados.
- 3. Evite clicar em links enviados por desconhecidos. Em caso de dúvida, procure diretamente o site ou aplicativo oficial da instituição.
- 4. Não faça pagamentos para supostamente regularizar dados vazados. Mensagens exigindo taxas para desbloquear cadastros, liberar benefícios ou proteger contas podem ser tentativas de fraude.
- 5. Ative a autenticação em duas etapas sempre que disponível. Esse recurso dificulta acessos indevidos mesmo quando criminosos conhecem algumas informações pessoais.
- 6. Acompanhe suas movimentações financeiras. Caso identifique uma transferência desconhecida ou suspeite de fraude, entre imediatamente em contato com seu banco pelos canais oficiais.
Não é necessário trocar automaticamente uma chave Pix apenas porque ela pode ter sido exposta. A decisão depende das circunstâncias e dos riscos identificados. O mais importante é não fornecer informações adicionais a pessoas desconhecidas.
Investigação continua
O Tesouro Nacional informou que seus mecanismos de segurança identificaram e interromperam o acesso indevido. Após o incidente, foram reforçados o monitoramento da rede e as medidas de proteção dos sistemas. Uma investigação técnica permanece em andamento para determinar a origem e a extensão do acesso não autorizado. Além da ANPD, o Centro de Prevenção, Tratamento e Resposta a Incidentes Cibernéticos de Governo (CTIR Gov) foi comunicado. Segundo a instituição, nenhum sistema estruturante foi comprometido e não houve impacto financeiro. Apesar disso, permanecem sem esclarecimento público a identidade dos responsáveis, a possível extração de arquivos, o número exato de pessoas afetadas e a distribuição dos registros por estado.
Também faltam informações detalhadas sobre as datas e os procedimentos utilizados para comunicar o incidente aos titulares dos dados. A conclusão das investigações deverá ajudar a esclarecer se as informações foram utilizadas posteriormente por terceiros e se serão necessárias outras medidas de proteção. Para os cidadãos, a principal orientação continua sendo buscar informações em canais oficiais e desconfiar de contatos inesperados que solicitem senhas, pagamentos ou confirmações de dados pessoais.
Matérias relacionadas
Renato Silva tira do papel demandas históricas de bairros de Cascavel
IBGE prevê queda na safra de 2027, mas Paraná espera colher mais soja apesar dos riscos climáticos
Menores podem responder como adultos por crimes graves? Entenda as propostas
Curitiba chega a 79 reservas naturais e amplia área de preservação ambiental
Comentários (0)
- Seja o primeiro a comentar.